
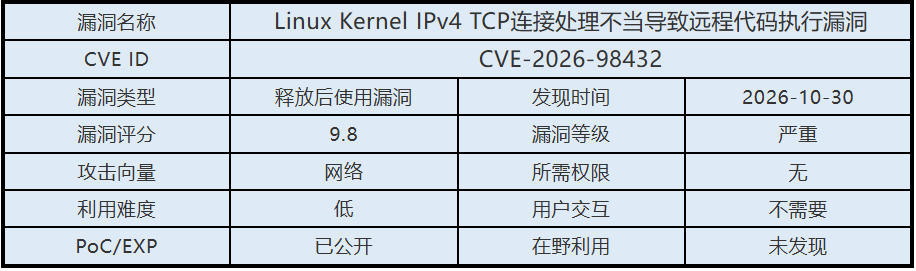
【漏洞通告】Linux Kernel IPv4 TCP连接处理不当导致远程代码执行漏洞(CVE-2026-98432)
发布时间 2026-10-30一、漏洞概述
inux Kernel是Linux操作系统的核心组件,负责管理系统硬件资源及软件运行环境,提供进程调度、内存管理、设备驱动、文件系统和网络通信等基础功能。其网络协议栈支持TCP/IP等通信协议,广泛应用于服务器、云计算平台、嵌入式设备及其他基于Linux的系统。
2026年10月19日,启明星辰安全应急响应中心(VSRC)监测到Linux Kernel IPv4 TCP连接处理不当导致远程代码执行漏洞。该漏洞源于内核在处理TCP连接请求及请求套接字迁移时,未正确管理IP选项内存的生命周期,导致不同CPU并发处理连接请求时,可能访问已释放的内存。远程攻击者可利用特定网络请求触发该漏洞,在满足利用条件的情况下执行任意代码。已有研究通过启用Multipath TCP(MPTCP)监听的服务器验证了远程代码执行风险,可能影响服务器系统安全及业务正常运行。
二、影响范围
该漏洞存在于Linux Kernel的IPv4 TCP连接处理机制中,涉及自4.4版本起引入的相关内存管理缺陷。未集成对应安全修复补丁的内核版本可能受到影响,具体版本范围如下:
Linux Kernel 5.10.x < 5.10.272
Linux Kernel 5.15.x < 5.15.223
Linux Kernel 6.1.x < 6.1.190
Linux Kernel 6.6.x < 6.6.159
Linux Kernel 6.12.x < 6.12.113
Linux Kernel 6.18.x < 6.18.56
Linux Kernel 7.2.x < 7.2.10
Linux Kernel 7.3-rc < 7.3-rc7
此外,Linux Kernel 4.4、4.9、4.14、4.19及5.4等较早的内核分支也涉及该漏洞。对于上述旧分支及采用定制内核的Linux发行版,需结合实际内核代码及安全补丁应用情况判断是否受影响。该漏洞已在启用Multipath TCP(MPTCP)监听的服务器环境中得到利用验证,但潜在影响并不限于MPTCP场景。
三、安全措施
3.1 升级版本
Linux Kernel已发布针对CVE-2026-98432的安全修复补丁,建议受影响用户根据实际使用的内核分支,及时升级至以下已修复版本:
Linux Kernel 5.10.x >= 5.10.272
Linux Kernel 5.15.x >= 5.15.223
Linux Kernel 6.1.x >= 6.1.190
Linux Kernel 6.6.x >= 6.6.159
Linux Kernel 6.12.x >= 6.12.113
Linux Kernel 6.18.x >= 6.18.56
Linux Kernel 7.2.x >= 7.2.10
Linux Kernel 7.3-rc >= 7.3-rc7
对于Linux Kernel 4.4、4.9、4.14、4.19及5.4等旧分支,建议通过发行版维护方提供的安全更新或补丁回移方式完成修复,并确认相关修复补丁已正确应用。
下载链接:
https://git.kernel.org/stable/c/e3f33b0a1d89d738e2b913dab519226eaf76e15b/
3.2 临时措施
对于暂时无法升级的系统,建议根据业务需求禁用非必要的MPTCP监听功能,限制网络服务暴露范围,加强异常网络连接及系统运行状态监测。由于该漏洞并非仅影响MPTCP场景,上述措施只能降低部分攻击风险,不能替代内核安全补丁修复。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://lists.openwall.net/linux-cve-announce/2026/10/15/1/
https://www.anthropic.com/research/discovering-vulnerabilities-with-claude
https://euvd.enisa.europa.eu/vulnerability/EUVD-2026-102025
 京公网安备11010802024551号