
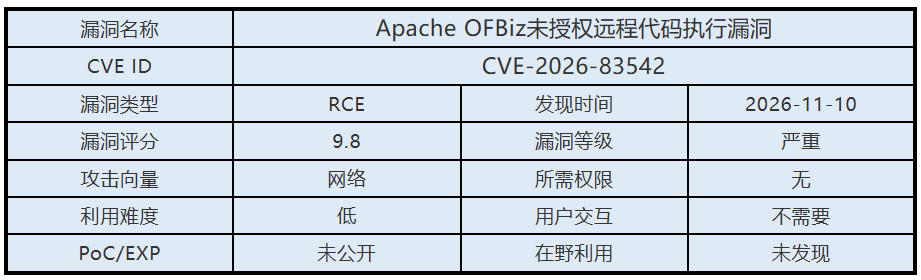
【漏洞通告】Apache OFBiz未授权远程代码执行漏洞(CVE-2026-83542)
发布时间 2026-11-10一、漏洞概述
Apache OFBiz(Open For Business)是一款基于Java开发的开源企业资源规划(ERP)系统,提供企业业务流程管理及应用开发框架,支持订单管理、库存管理、会计管理、客户关系管理、电子商务等功能,适用于企业资源管理及业务系统集成等场景。
2026年11月10日,启明星辰安全应急响应中心(VSRC)监测到Apache OFBiz未授权远程代码执行漏洞。该漏洞源于系统在处理JSON请求时,未对请求体中的属性进行有效校验,导致攻击者能够覆盖应用程序原有的Widget装饰器配置,并通过构造恶意XML文件触发Groovy表达式执行。未经身份验证的远程攻击者可利用Multipart文件上传及进程文件描述符等机制,将恶意XML加载至Widget引擎执行,即使系统启用了CSRF防护,该漏洞仍可被利用。成功利用后,攻击者可在OFBiz服务进程权限下执行任意操作,进而获取数据库凭据、访问内部网络资源,造成系统数据泄露、业务系统被控制等严重安全风险。
二、影响范围
Apache OFBiz < 24.09.08
三、安全措施
3.1 升级版本
官方已发布修复补丁,以修复该漏洞。
Apache OFBiz >= 24.09.08
下载链接:
https://ofbiz.apache.org/download.html/
3.2 临时措施
暂无。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://cryptocat.me/blog/research/analysis/cve_2026_83542/
https://lists.apache.org/thread/7b2syzksp7klt9fvhdg0olldvs2g83lz
https://nvd.nist.gov/vuln/detail/cve-2026-83542
 京公网安备11010802024551号