
【漏洞通告】PHP Session文件写入不完整导致远程代码执行漏洞(CVE-2026-126714)
发布时间 2026-11-20一、漏洞概述
PHP是一种广泛应用于Web开发的服务器端脚本语言,主要用于构建动态网站、Web应用及后端服务,支持数据库交互、用户身份认证、Session会话管理和文件上传等功能。
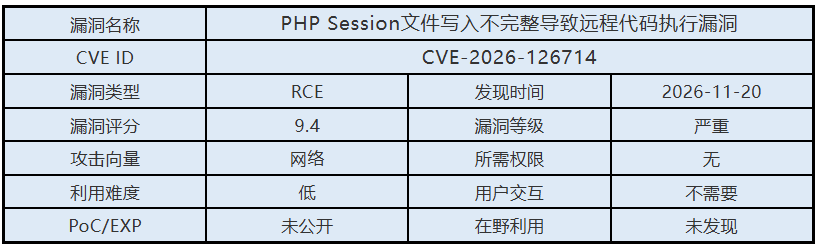
2026年11月20日,启明星辰安全应急响应中心(VSRC)监测到PHP Session文件写入不完整导致远程代码执行漏洞。该漏洞源于PHP默认的文件型Session存储处理机制存在文件更新缺陷。PHP在更新Session文件时,未能确保写入操作的原子性,当写入过程被意外中断时,可能导致新Session数据覆盖旧文件的部分内容,同时保留原始文件的剩余数据。攻击者在满足特定条件的情况下,可通过控制Session数据并干扰文件写入过程,构造包含恶意序列化对象的Session内容。当应用程序后续读取Session文件时,可能触发非预期的对象反序列化操作,进而利用适当的反序列化利用链,以PHP工作进程权限执行任意代码。
二、影响范围
PHP 8.2分支:8.2.0 <= PHP < 8.2.36
PHP 8.3分支:8.3.0 <= PHP < 8.3.37
PHP 8.4分支:8.4.0 <= PHP < 8.4.28
PHP 8.5分支:8.5.0 <= PHP < 8.5.13
漏洞利用条件:
该漏洞主要影响使用PHP内置文件型Session存储处理器(session.save_handler=files)的应用程序,该处理器为PHP默认配置。成功利用通常需要满足以下条件:
1. 攻击者能够影响目标Session文件中存储的数据,例如通过启用的Session上传进度跟踪功能,或应用程序将用户可控内容写入Session。
2. Session文件更新期间发生特定的写入中断,使新旧数据异常拼接并形成可被PHP解析的Session内容。
3. 目标应用后续执行session_start()等Session读取操作,触发异常Session数据的反序列化。
4. 目标环境存在可利用的反序列化对象或利用链,才能进一步实现远程代码执行。
对于通过Session上传进度功能触发的攻击路径,在相关功能启用且请求可达的情况下,攻击者可能无需身份认证即可影响Session内容。其他攻击路径是否需要身份认证,取决于应用程序的具体实现。
三、安全措施
3.1 升级版本
官方已发布修复补丁,以修复该漏洞。
PHP 8.2分支:PHP >= 8.2.36
PHP 8.3分支:PHP >= 8.3.37
PHP 8.4分支:PHP >= 8.4.28
PHP 8.5分支:PHP >= 8.5.13
下载链接:
https://github.com/php/php-src/releases/
3.2 临时措施
如暂时无法升级至安全版本,建议根据实际业务情况采取临时缓解措施:对于不依赖Session上传进度功能的应用,可通过PHP管理级配置禁用session.upload_progress.enabled,阻断攻击者利用该功能影响Session数据的攻击路径;同时,检查应用程序的Session数据写入逻辑,限制将大量不可信或用户可控数据存储至Session中,降低恶意序列化内容被利用的风险。此外,可评估将默认的文件型Session存储处理器替换为支持原子化记录更新的其他存储后端,并在实施前充分验证业务兼容性及数据一致性。需要注意,禁用Session上传进度功能无法阻断其他用户可控Session数据的攻击路径,上述措施均不能完全替代安全补丁,建议在条件允许时尽快升级至对应的安全修复版本。
3.3 通用建议
定期更新系统补丁,减少系统漏洞,提升服务器的安全性。
加强系统和网络的访问控制,修改防火墙策略,关闭非必要的应用端口或服务,减少将危险服务(如SSH、RDP等)暴露到公网,减少攻击面。
使用企业级安全产品,提升企业的网络安全性能。
加强系统用户和权限管理,启用多因素认证机制和最小权限原则,用户和软件权限应保持在最低限度。
启用强密码策略并设置为定期修改。
3.4 参考链接
https://depthfirst.com/research/phpaftershell/
https://github.com/php/php-src/security/advisories/GHSA-fm2m-fjf5-v3cp/
 京公网安备11010802024551号